香港企業 AI 導入指南:6 步做好管治、試點及私隱合規
第一個 AI Pilot 應選哪個用例?由誰負責、要花多少、甚麼時候擴展或停止?本文按私隱公署模範框架,整理成 6 個有負責人和產出的步驟。
喵Ket 的觀點 適合正籌備將生成式 AI 納入內部合規管治的香港企業決策者。

香港企業要開始用 AI,其實不難。真正困難的是,當不同部門各自使用 ChatGPT、Copilot 或 AI Agent,公司有沒有一套共同規則,決定哪些資料可以輸入、哪些流程可以自動化、由誰審批,以及如何衡量成效?
私隱公署在 2024 年 6 月發布的《人工智能 (AI):個人資料保障模範框架》(下稱「模範框架」),已就 AI 管治、風險評估和人為監督提出建議。本文把模範框架、政府指引和國際做法,結合香港企業常見的營銷及銷售流程,整理成六個實際步驟。每一步都列明負責人和應交出的文件或決定,協助管理層由零散試用,逐步建立有負責人、有審批流程、亦能衡量回報的 AI 導入計劃。
重點摘要
- 私隱公署 2026 年審查的 60 間機構中,57 間(95%)已在日常營運使用 AI;在這 57 間機構中,29 間(約 51%)使用三個或以上 AI 系統。以上數字只反映受查機構的情況,不代表全港企業。
- 香港沒有專為 AI 而設的全面規管法例,但《個人資料(私隱)條例》同樣適用於 AI。模範框架屬監管指引而非法例,分四個範疇提出建議:AI 策略及管治、風險評估及人為監督、AI 模型定製與系統管理,以及與持份者溝通。
- MarketingCat 的六步路徑為每一步定下負責人和產出,由已批准的 AI 使用政策開始,到 AI Pilot 完成後決定擴展、修改或停止。供應商審查和 AI Agent 需要最嚴格的把關。
香港企業用 AI 到了哪一步?
要了解本地企業的實際情況,私隱公署 2026 年的循規審查是最直接的參考,但它只涵蓋受查機構。根據私隱公署 2026 年 5 月的新聞稿,60 間受查機構中有 57 間(95%)在日常營運中使用 AI;在這 57 間機構中,29 間(約 51%)使用三個或以上 AI 系統,24 間(約 42%)透過 AI 系統收集及/或使用個人資料。受查機構中有一半員工人數超過 500 人,樣本偏向較大型的機構,並不代表整體市場。
工具普及不等於組織已經準備好,這要看另一項調查。Cisco 2025 年的 AI Readiness Index 訪問了 30 個市場中、員工人數 500 人或以上機構的資訊科技及業務主管。據 Marketing-Interactive 報道(英文),受訪香港機構中只有約 2% 屬於 Cisco 評為已完全準備好應用 AI 的「Pacesetters」。立法會秘書處 2026 年 7 月的研究刊物(英文)亦引述這項調查,指這個比例是 30 個市場中最低。這個數字反映的是較大型企業,不能套用到香港中小企。
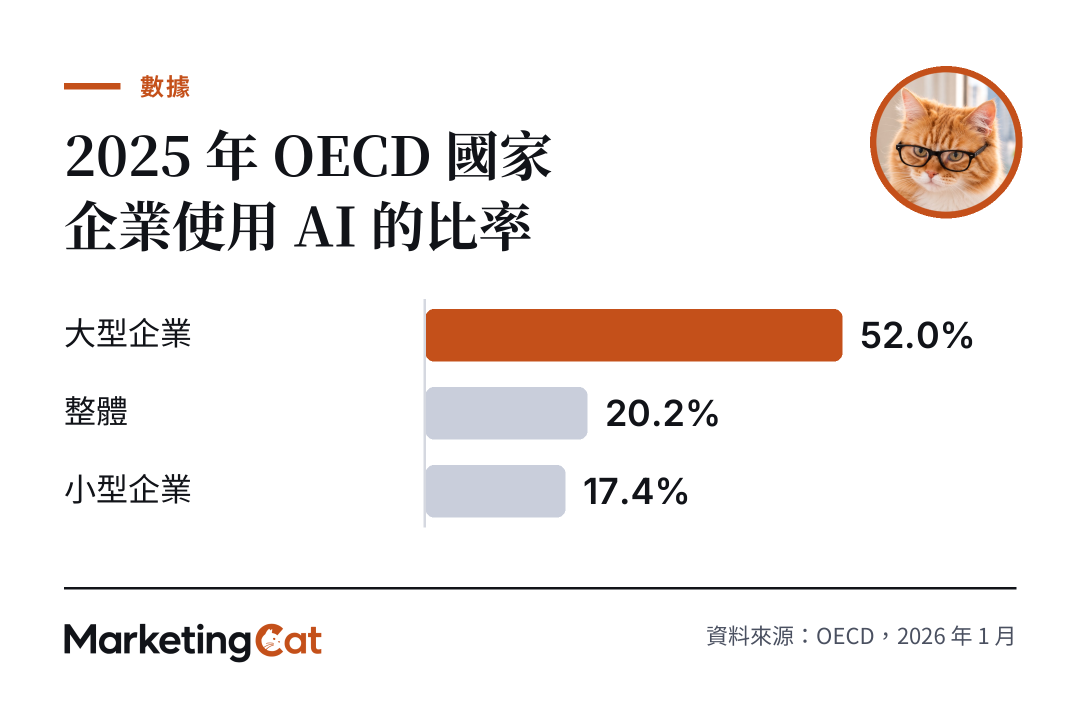
企業規模同樣影響 AI 的普及程度。OECD 在 2026 年 1 月公布的數據(英文)顯示,2025 年 OECD 國家有 20.2% 的企業使用 AI,其中大型企業為 52.0%,小型企業為 17.4%。這是 OECD 國家的平均數,並非香港數據。
對負責預算的管理層來說,最難找到的是回報基準。我們參考的資料都沒有香港企業級 AI 的投資回報數據。Microsoft 的 Cloud Adoption Framework(英文)提醒,沒有清晰策略,團隊可能一直試用新工具,卻未見到實際業務成效,AI 投資也可能變得零散。因此,擴展任何用例之前,應先定好基準線和衡量指標,否則無法判斷 AI Pilot 是否值得推廣。
香港有沒有 AI 專門法例?法律、指引與建議的分別
私隱專員在 2024 年 8 月的文章(英文)中指出,香港沒有專為 AI 而設的全面規管法例,但現行私隱法律同樣適用於 AI。決策者需要分清三樣東西:具約束力的法律、監管機構的指引,以及 MarketingCat 的實務建議。
具約束力的法律:《個人資料(私隱)條例》
私隱專員在同一篇文章中說明,《個人資料(私隱)條例》以原則為本,並且技術中立。無論企業採用哪類科技或 AI 收集和使用個人資料,作為資料使用者都必須遵守條例及其保障資料原則。換句話說,「這是 AI 工具自動處理的」不能成為豁免理由。
監管指引:模範框架與員工指引清單
模範框架適用於採購、實施和使用任何類型 AI 系統(包括生成式 AI)的機構。框架本身不是法例,但反映了公署認為合規的做法。根據私隱公署發布模範框架時的新聞稿,框架涵蓋四個範疇的建議措施:
- 制定 AI 策略及管治架構
- 進行風險評估及人為監督
- 實行 AI 模型的定製與 AI 系統的實施及管理
- 促進與持份者的溝通及交流
公署在 2025 年 3 月另外發布了《僱員使用生成式 AI 的指引清單》(英文),協助機構訂立內部政策。清單涵蓋准用工具和用途、可輸入資料的類別和數量、個人資料匿名化,以及由人審閱 AI 輸出。
政府內部做法可作參照
政府部門的 AI 規則雖然不約束私營企業,但可以作為私營企業的參照。根據政府 2026 年 7 月的立法會書面答覆(英文),數字政策辦公室在 2026 年 2 月為政策局及部門發布《Artificial Intelligence Adoption Guide for Government Bureaux and Departments》。該指引禁止部門把機密或個人資料輸入外部或公共 AI 平台,也禁止指示 AI 生成侵犯版權或知識產權的內容。這套規則是為政府部門而設,但企業制訂自己的 AI 使用政策時,可以借鏡這條界線。此外,2026-27 年度財政預算案提出成立「AI+與產業發展策略委員會」,顯示政府正推動 AI 在各產業的應用。
企業 AI 導入策略:MarketingCat 六步路徑
以下六步是 MarketingCat 根據所參考資料整理的框架,並非私隱公署的官方清單。每一步都列明由誰負責、要交出甚麼文件或決定,讓進度以實際產出衡量,而不只是「做了甚麼」。這六項產出是我們的建議,並非公署的規定。

企業 AI 導入路徑:負責人與產出
- 由管理層牽頭,訂立 AI 使用政策:由高層牽頭成立跨部門小組,寫下 AI 可用於哪些業務目的、新用例由誰審批,以及如何衡量價值。產出:已批准的 AI 使用政策,每個用例有指定負責人。
- 評估資料及私隱風險:每個用例上線前,評估涉及的個人資料數量、敏感度、保安和質素,以及出錯時可能造成的傷害。產出:每個用例的私隱影響評估及風險等級。
- 審查 AI 供應商及系統整合風險:簽約前檢查供應商的私隱和保安責任、資料使用者與資料處理者的分工、跨境轉移和系統整合風險。產出:已完成的供應商審查清單,以及寫入合約的資料處理條款。
- 先選定一個有明確成效指標的 AI Pilot:選一個有基準線和一個主要 KPI 的用例,並選擇營運責任最少的方案。產出:試點評分表,以及擴展、修改或停止的決定。
- 按風險安排人工覆核及定期審核:風險越高,人為監督越嚴;可能對個人有重大影響的決定,須由人參與審批,並定期審核。產出:人為監督程度、審核紀錄及 AI 事故應變計劃。
- 培訓員工,定期更新 AI 使用政策:培訓員工使用准用工具及認識 AI 私隱風險,更新團隊的工作流程,向持份者交代 AI 的用途,並在系統或規則改變時重做風險評估。產出:培訓紀錄及更新後的政策。
下表的負責人是我們為中型商業機構提出的建議,規模較小的公司可以由同一人兼任多個角色。
| 步驟 | 建議負責人 | 產出 | 對應模範框架範疇 |
|---|---|---|---|
| 1 AI 使用政策 | 高層負責人及 AI 管治委員會 | 已批准的 AI 使用政策;每個用例的負責人 | 範疇一:策略及管治 |
| 2 資料及私隱風險 | 保障資料主任聯同業務負責人 | 私隱影響評估及風險等級 | 範疇二:風險評估及人為監督 |
| 3 供應商及系統整合 | IT 或資訊保安,聯同法務或合規 | 供應商審查清單;資料處理條款 | 範疇一、三 |
| 4 AI Pilot | 用例的業務負責人 | 試點評分表;擴展、修改或停止的決定 | 不直接對應(MarketingCat 建議) |
| 5 人工覆核及審核 | 業務負責人,由委員會覆核 | 人為監督程度、審核紀錄、AI 事故應變計劃 | 範疇二、三 |
| 6 培訓及政策更新 | 團隊主管及人力資源部,聯同委員會 | 培訓紀錄;更新後的政策 | 範疇一、四 |
在 24 間透過 AI 系統收集或使用個人資料的受查機構中,公署 2026 年的審查結果可作為第一、二、五及六步的參考。這 24 間機構全部提供了收集個人資料聲明;當中 19 間(約 79%)已設立 AI 管治架構,例如成立 AI 管治委員會或指派專人監督;19 間(約 79%)在採用 AI 系統前進行私隱影響評估;19 間(約 79%)採取「人在環中」(human-in-the-loop)的人為監督方式。另外,20 間(約 83%)有為員工提供 AI 相關培訓;而在這 20 間提供培訓的機構之中,18 間(90%)的培訓涵蓋 AI 私隱風險。以上數字只反映受查機構的做法,不能代表全港企業,亦不是法定要求。
第一步:AI 管治委員會應由誰組成?
模範框架建議成立 AI 管治委員會(或類似組織),並給予足夠的資源、專業知識和權力,督導 AI 策略的執行,委員會應向董事會匯報。Microsoft 的框架則建議由中央管治單位(例如 AI Center of Excellence)訂立全機構共用的政策和界線,再讓各業務團隊在界線內發掘用途。對營銷和銷售主管而言,委員會至少應包括營銷、銷售、IT 及法務或合規代表,以及保障資料主任,這樣用例審批才不會只由技術部門決定。
第一個 AI Pilot 應該選哪個用例?
選第一個試點時,應先考慮成效容易量度、又不涉及或甚少涉及個人資料的用例。Microsoft 把企業 AI 用途分為兩類:一類提升員工個人效率,例如起草、研究和準備會議;另一類增強或自動化業務功能,例如 AI Agent、預測和決策支援。該框架又建議,在滿足需求的前提下,選擇營運責任最少的方案,因為定製程度越高,所需的專業技術和營運投入也越大。模範框架則提醒要考慮資料的數量、敏感度和質素,以及出錯時傷害的嚴重程度。
下表按價值、資料風險和投入程度,為四個常見的營銷及銷售用例評分。以下為 MarketingCat 的說明性判斷,並非實際部署結果。
| 用例 | 潛在價值 | 資料及私隱風險 | 投入程度 | 建議做法 |
|---|---|---|---|---|
| 根據公開產品資料起草內容 | 中 | 低 | 低 | 先行試點,由編輯審閱 |
| 整理已匿名化的市場研究 | 中 | 低(如已妥善匿名化) | 低 | 小規模試點,核對內容是否準確 |
| 把銷售通話摘要寫入 CRM | 高 | 高 | 中 | 先完成私隱及存取權限審查,每份摘要由人批准 |
| AI Agent 自行向潛在客戶發電郵 | 可能很高 | 高 | 高 | 另行進行法律及平台審查,最後才在嚴格控制下試點 |
風險和投入都低的用例,即使價值只屬中等,也最適合作為第一個試點,因為可以在接觸個人資料之前,先測試公司的審批流程是否行得通。如果之後的試點需要用到 CRM 紀錄或通話錄音,應先取得內部批准,並依照公署員工指引清單的做法:只用公司准用的工具,限制並匿名化個人資料,並由人審閱重要輸出。MarketingCat 另建議,採購時應查核供應商有關資料保留、模型訓練和存取權限的條款。流程自動化的具體設計,可參考 MarketingCat 的 B2B 銷售漏斗自動化實施指南。
導入 AI 要花多少錢?
我們參考的資料沒有香港企業級 AI 的價格基準,所以預算要按自己收到的報價和實際工時估算。除了訂閱費,以下各項都要計算在內:
- 授權或訂閱費:按席位收費的方案、按用量計算的 API 費用,以及付費附加功能。
- 設定及系統整合:把工具連接 CRM、網站或資料來源,以及相關的保安審查。
- 員工時間:試點團隊投入的工時,以及私隱評估和法律審查所需的時間。
- 培訓:包括使用工具的員工,以及負責審閱 AI 輸出的同事。
- 持續質素監控及審核:人手審閱輸出、定期審核,以及系統更新後重做評估。
如需自行開發 AI Agent,可參考 MarketingCat 的 AI Agent 成本指南。
AI Pilot 甚麼時候應該擴展或停止?
試點結果要有參考價值,成功的標準必須在開始前定好。先寫下四件事:基準線(例如現時每項工作所需的工時或錯誤率)、一個主要 KPI、試點時間,以及輸出必須符合的質素和風險條件。試點期間要保持一致:每輪使用相同的輸入資料和提示,重要問題重複測試,並記錄每次試過的設定。
試點結束後,負責人應作出以下其中一個決定:
- 擴展:在整個試點期間,KPI 都優於基準線,質素檢查合格,亦沒有未解決的私隱或保安問題。
- 修改:結果好壞參半,調整提示、資料或流程後,再進行一次較短的試點。
- 停止:KPI 未能優於基準線、修正輸出所花的時間多於節省的時間,或有風險無法控制。
至於試點應該做多久,AI 公司 Anthropic 的企業轉型指南(英文)聲稱,可以挑選在 30 至 60 天內證明價值的試點,但這是供應商的說法。史丹福大學數碼經濟實驗室(英文)2026 年 4 月發表的《Enterprise AI Playbook》整理了 51 個企業個案,發現有些轉型以週計,有些以年計,這些個案本身並不能得出一套通用的時間表。因此,試點時間應按收集足夠比較數據所需的時間來定。
AI 用例審批表
模範框架建議機構訂立把 AI 方案提交 AI 管治委員會審批的一般準則。較實際的做法,是要求每個團隊在提交新用例前,先填寫一頁審批表。以下為 MarketingCat 的範本,並非私隱公署的表格。
| 欄目 | 填寫內容 |
|---|---|
| 用例及負責人 | AI 會做甚麼、由哪個團隊使用,以及唯一的問責負責人 |
| 預期價值及成本 | 要解決的問題、應改善的 KPI,以及上文列出的各項成本 |
| 資料及系統 | 會用到哪類資料(公開、內部、個人、敏感),以及可接觸哪些系統 |
| 風險等級及審批 | 低、中或高,以及需要誰批准(委員會、保障資料主任、法務) |
| 試點計劃 | 試點時間、基準線、主要 KPI 及質素要求 |
| 人為監督 | 「人在環中」、「人為管控」或「人在環外」,以及由誰覆核 |
| 供應商及合約 | 供應商名稱、資料處理條款、資料存放地點,以及資料會否用作訓練模型 |
| 決定 | 批准、修改或停止,以及日期和批准人 |
供應商審查清單
採購 AI 工具時,最容易在不知不覺間增加私隱風險。模範框架建議在採購流程中加入管治考慮,包括供應商是否遵循國際技術及管治標準,以及需要簽訂哪些資料處理者協議。條例下的責任分工、跨境資料轉移和資料保安,都是需要考慮的合規事項。下表把公署資料整理成採購時可以直接問供應商的問題。供應商聲稱持有國際認證,並不代表企業在香港已經合規。
| 審查範疇 | 要問供應商的問題 | 依據 |
|---|---|---|
| 角色與合約 | 誰是資料使用者、誰是資料處理者?合約如何規管資料保留和保安? | 模範框架;公署 2026 年簡報 |
| 跨境轉移 | 資料在哪裏儲存和處理? | 模範框架 |
| 資料用途 | 輸入的資料會否用作訓練模型或其他用途? | 公署 Agentic AI 風險說明 |
| 系統整合 | 部署在本地伺服器還是第三方雲端?第三方元件如何審查? | 模範框架 |
| 權限與稽核 | 能否只授予最低權限,並保留可追溯的紀錄? | 公署 2026 年簡報 |
| 資料當事人權利 | 系統能否支援查閱和改正資料的要求? | 公署 2026 年簡報 |
| 中文能力與價格 | 供應商是否支援香港繁體中文及廣東話?測試、API 用量、額外席位及升級費用如何計算? | MarketingCat 建議;試用時自行測試 |
人手審查要做到多嚴?
人手審查不必覆蓋每一個輸出,而應按風險分級。模範框架以「風險為本」,列出三種人為監督程度:「人在環外」,即 AI 在沒有人為介入下作出決定;「人為管控」,即由人監督 AI 的運作,在有需要時介入;以及「人在環中」,即由人在決策過程中保留控制權。風險越高,監督就應越嚴格。公署 2026 年的簡報亦建議,若 Agentic AI 的決定可能對個人有重大影響,應採用「人在環中」的做法。
培訓與政策檢討應包括甚麼?
員工是否懂得安全地使用 AI,決定了政策能否真正落實。模範框架建議為員工提供 AI 相關培訓,內容可包括資料保障法規和內部政策、網絡保安風險,以及 AI 技術的基本知識。框架亦建議向持份者交代 AI 的使用;在可行情況下解釋 AI 的決定;處理查閱和改正資料的要求,並提供意見渠道。在我們看來,培訓之外還要更新各團隊的工作流程,寫明哪些步驟由 AI 處理、哪些必須由人覆核。框架亦建議定期重做風險評估和內部審核,並制定 AI 事故應變計劃。
部署 AI Agent 前要額外檢查甚麼?
根據私隱公署的定義,Agentic AI(代理式 AI)建基於大型語言模型等基礎模型,並連接數據庫、記憶和電腦作業系統等工具,具備自主感知、記憶、決策、互動和執行的能力。公署簡報提醒,Agentic AI 的預設存取權限通常較高。如果沒有劃定它可接觸的資料和系統範圍、沒有審查插件,也沒有限制在最低權限,就可能導致大量資料外洩,或出現「功能蔓延」(例如把資料用於訓練大型語言模型)。在多個 AI Agent 協作的流程中,不準確的資料亦可能層層傳遞。
針對這些風險,公署建議的應對措施包括:遵守資料最少化原則;在收集個人資料聲明和私隱政策中說明使用 Agentic AI;設定資料保留期;只授予完成任務所需的最小權限;只從官方渠道下載最新版本,並小心安裝插件(Plugins)或技能(Skills);以及建立可追溯、可審核的機制。下圖把每項風險配對相應的控制措施。詳細的部署清單見 私隱公署 Agentic AI 指引解讀。

這份路徑的限制
本文根據私隱公署發布模範框架時的新聞稿及其建議措施概要、私隱專員 2024 年 8 月的文章,以及公署 2026 年的新聞稿和 10 月的簡報,核對模範框架的建議。落實政策前,請下載模範框架全文核對。文中的審查數據來自 60 間受查機構,當中一半員工人數超過 500 人,只反映受查機構的做法。文中的負責人、產出、評分和審批表均為 MarketingCat 的建議。我們參考的資料沒有香港企業級 AI 方案的價格或合約基準,也沒有比較各工具的中英文處理準確度,這兩點需要在採購和試用時自行測試。本文不構成法律意見;條例如何應用,視乎個別情況而定。
在我們看來,阻礙香港企業擴展 AI 的,多半不是技術,而是沒有人負責決定哪些用例可以做、哪些資料可以輸入。本週可以先做一件事:請營銷和銷售團隊列出所有正在使用的 AI 工具,標明哪些會接觸客戶或潛在客戶的個人資料。這份清單就是第一步和第二步的起點。
常見問題
中小企也需要成立 AI 管治委員會嗎?
不一定要設立正式委員會,但必須有人負責。模範框架建議成立 AI 管治委員會(或類似組織)督導 AI 策略。規模較小的公司,可以由老闆或一名高層聯同 IT 及負責合規的同事組成小組,定期審批工具和用例,確保有人問責、有人有決策權。
員工自行使用免費 AI 工具,公司應否全面禁止?
全面禁止未必是最好的做法。Microsoft 的採用框架認為,讓員工廣泛使用經批准的 AI 工具,有助找出有價值的用途,但必須配合培訓。較務實的做法,是列明准用工具和可輸入的資料類別,並參考公署的員工指引清單,訂明違規的後果。
私隱公署會否檢查企業使用 AI 的情況?
會。根據私隱專員 2024 年 8 月的文章(英文),公署在 2023 年 8 月至 2024 年 2 月審查了 28 間本地機構,未發現違反條例的情況。公署 2026 年 5 月公布再審查 60 間機構的結果,亦未發現違反條例,詳見上文「香港企業用 AI 到了哪一步?」一節。
可以把客戶資料輸入公共 AI 工具嗎?
輸入前應先取得內部批准,並依照公署員工指引清單限制和匿名化個人資料;數字政策辦公室亦禁止政府部門把機密或個人資料輸入外部或公共 AI 平台。詳見上文「第一個 AI Pilot 應該選哪個用例?」及「政府內部做法可作參照」兩節。本文不構成法律意見。